Yêu cầu chứng chỉ SSL
Trong bước này, chúng ta sẽ yêu cầu chứng chỉ SSL/TLS công khai từ AWS Certificate Manager (ACM) để bật HTTPS cho domain. Chứng chỉ này sẽ được CloudFront sử dụng ở bước tiếp theo.
Chứng chỉ ACM dùng với CloudFront phải được tạo tại region N. Virginia (us-east-1). Hãy đảm bảo bạn đang ở region us-east-1 trước khi thực hiện.
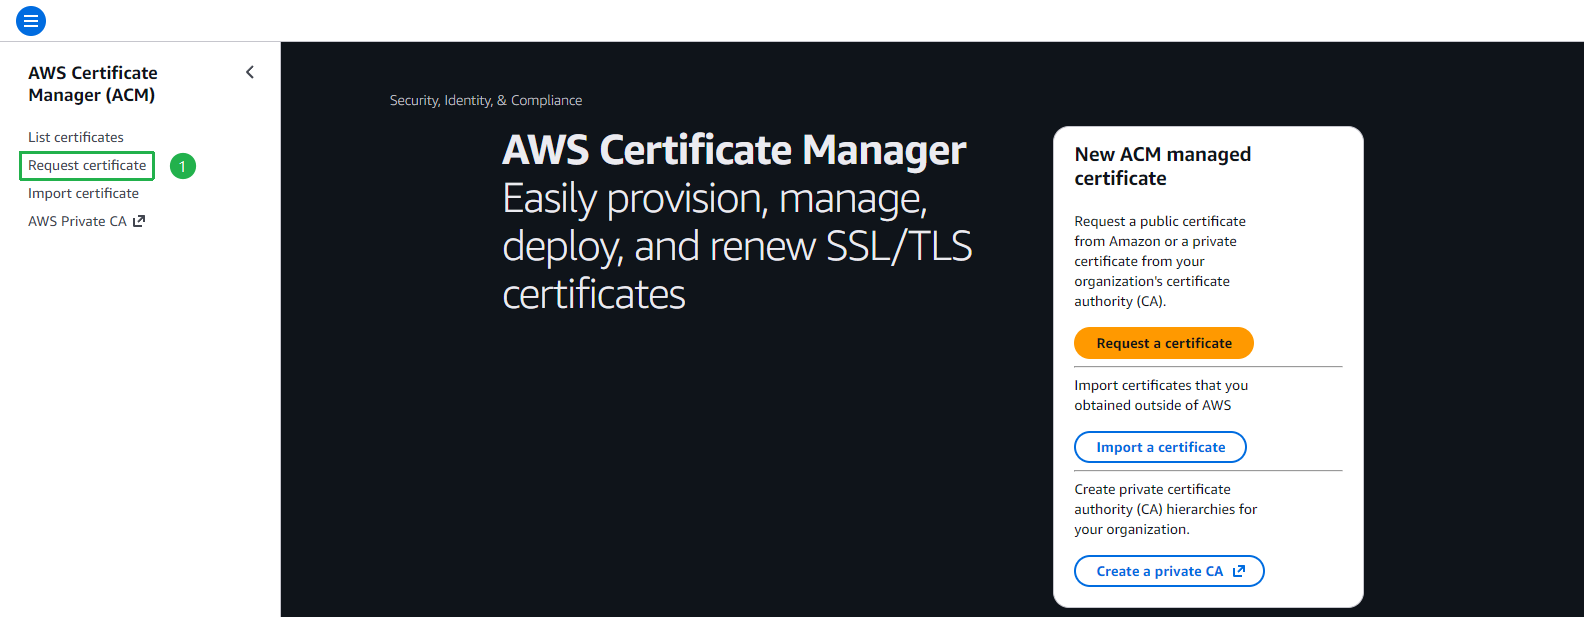
Mở AWS Certificate Manager (ACM) tại region us-east-1. Nhấp Request certificate trên menu trái.
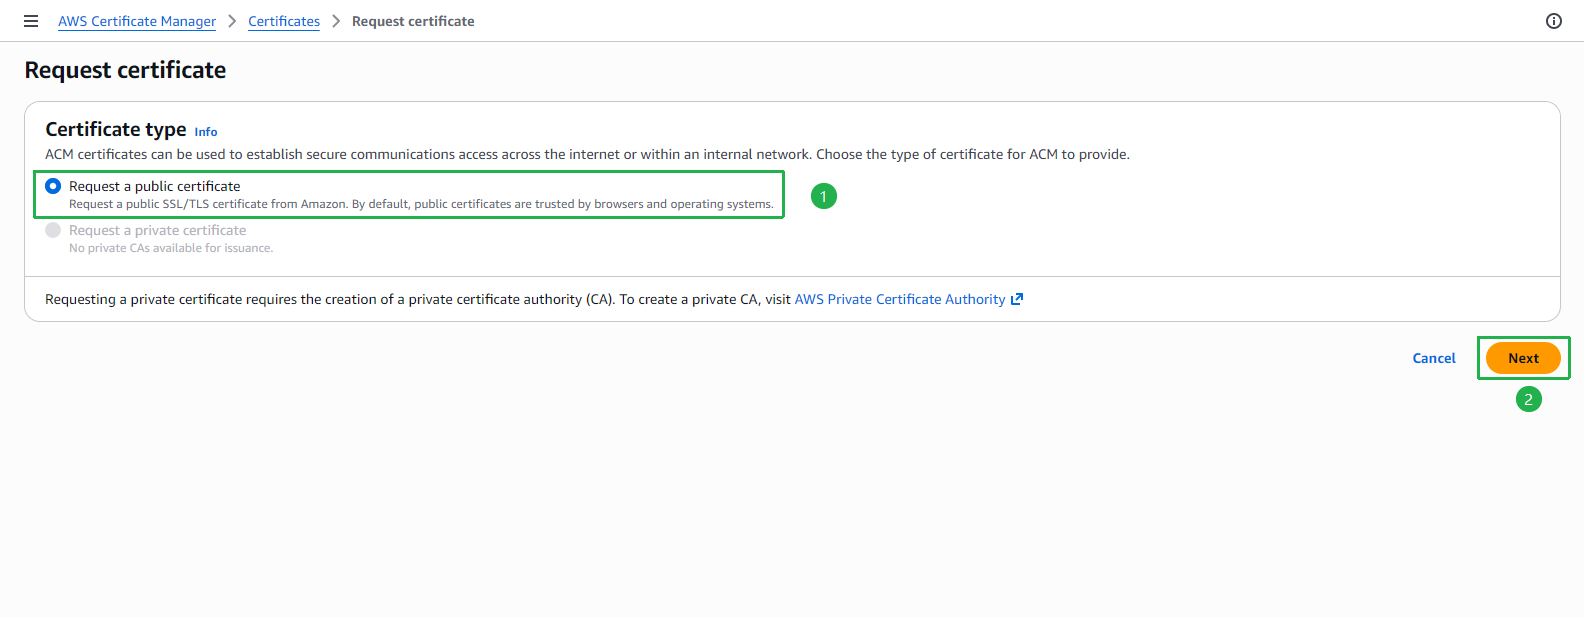
Trên trang Request certificate, chọn Request a public certificate, sau đó nhấp Next.
Trên trang Request public certificate, nhập tên domain:
- Trong ô Fully qualified domain name, nhập
*.yourdomain.com(wildcard — bao gồm tất cả subdomain). - Nhấp Add another name to this certificate và nhập
yourdomain.com(root domain). - Giữ phương thức xác thực DNS validation.
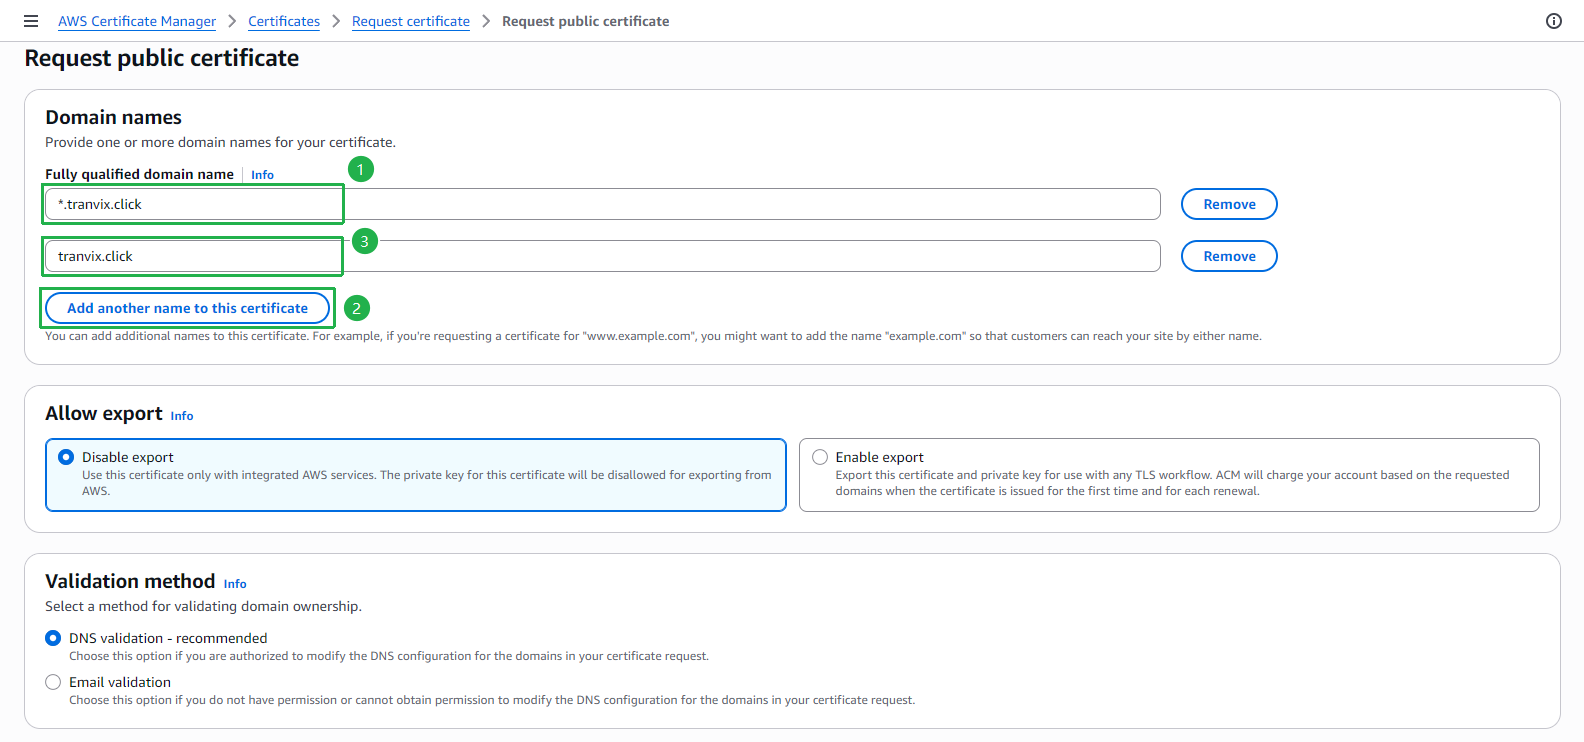
- Trong ô Fully qualified domain name, nhập
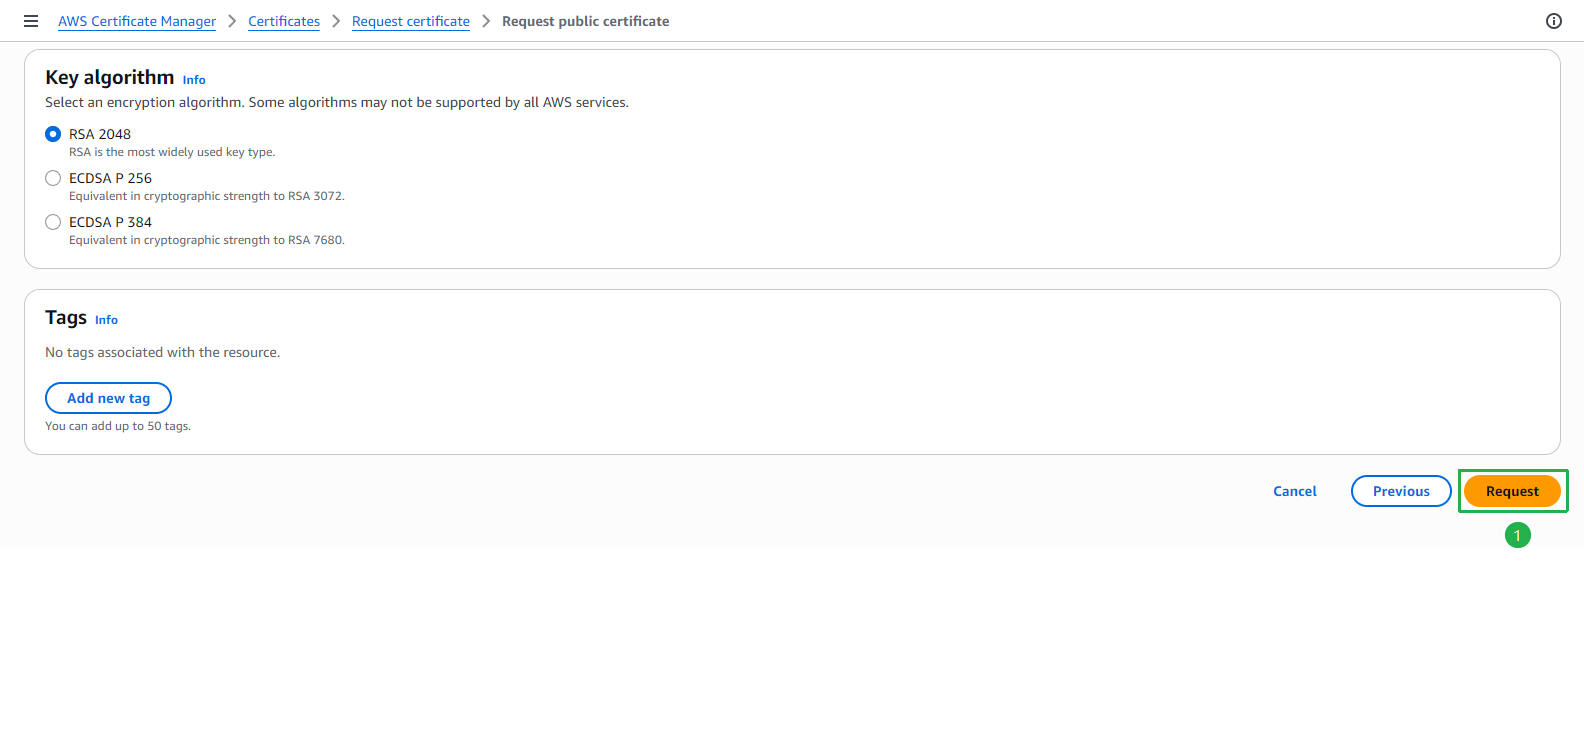
Cuộn xuống phần Key algorithm — giữ mặc định (RSA 2048). Nhấp Request.
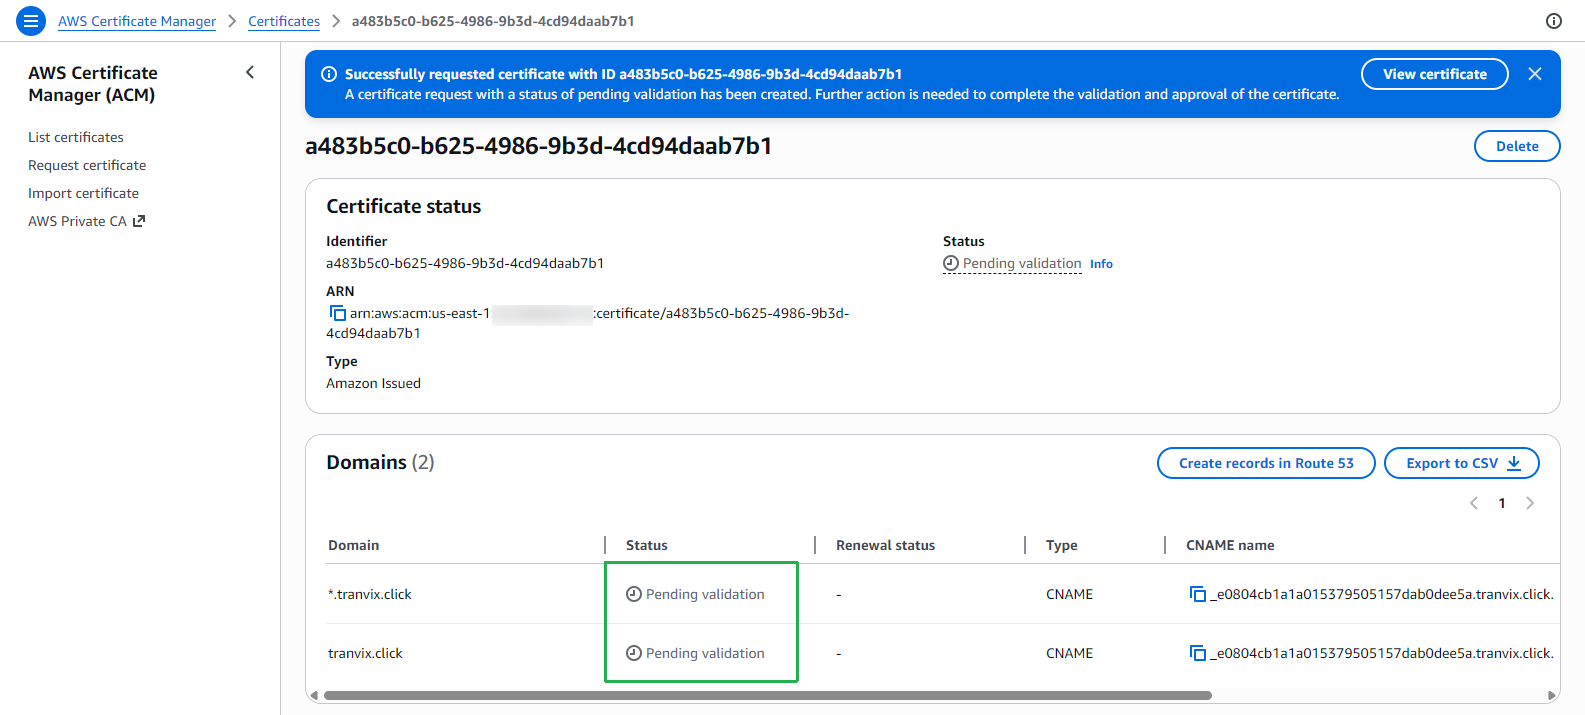
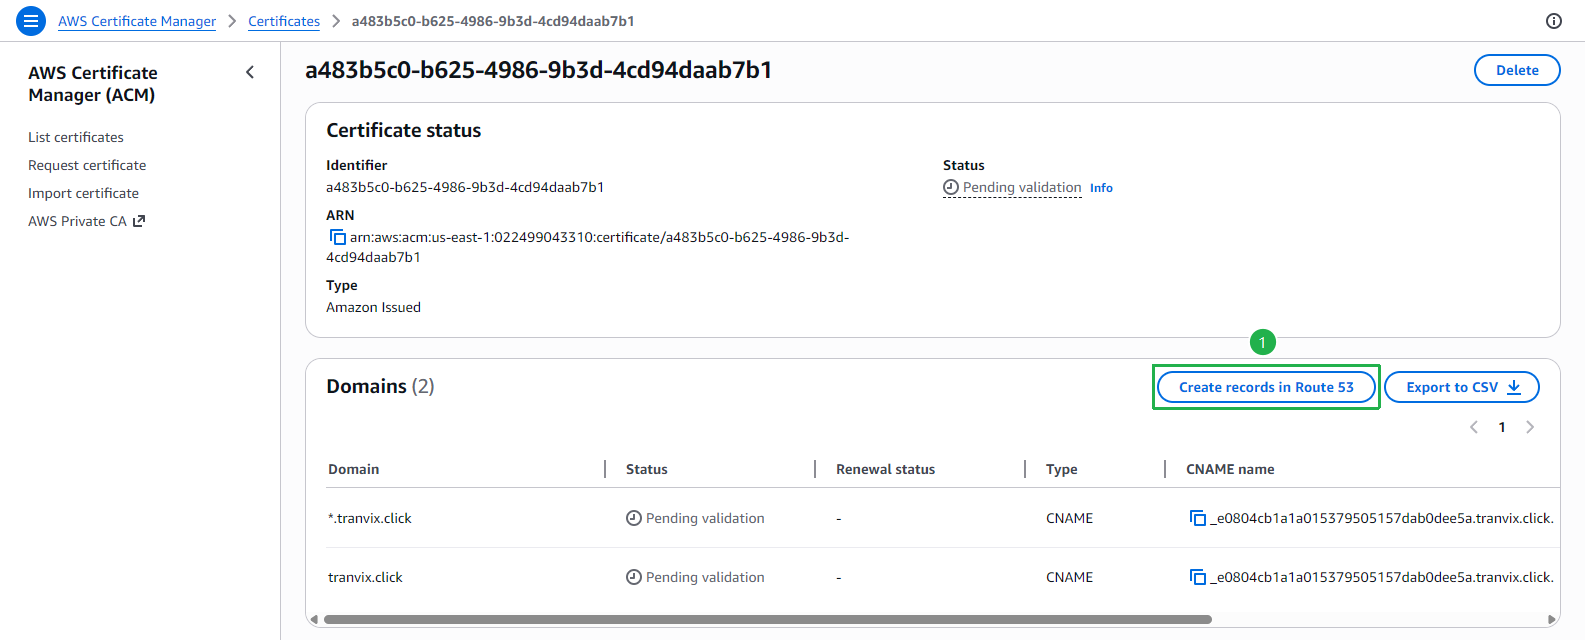
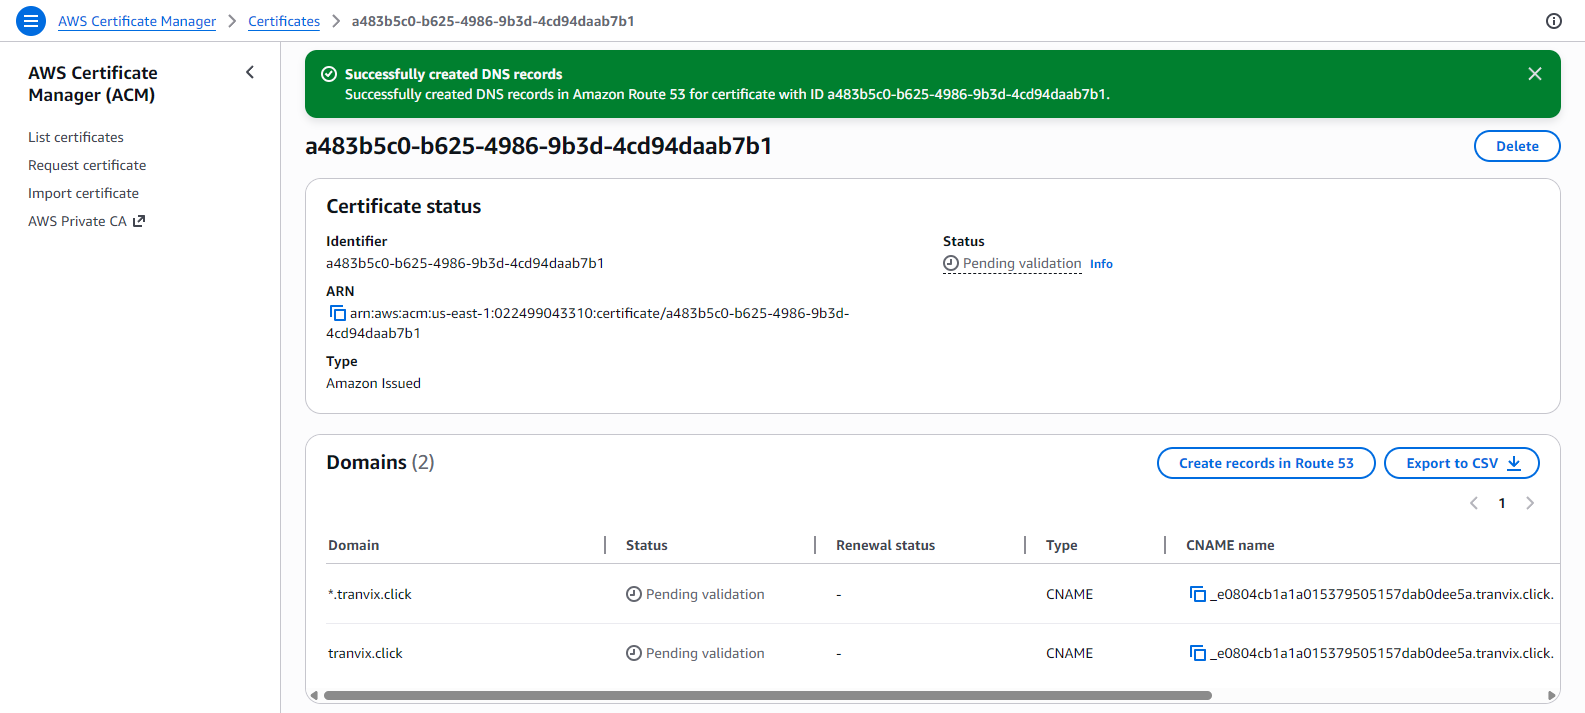
Chứng chỉ được tạo với trạng thái Pending validation. Cả 2 domain đang chờ xác thực DNS. Nhấp Create records in Route 53 để tự động tạo bản ghi CNAME xác thực trong Route 53.
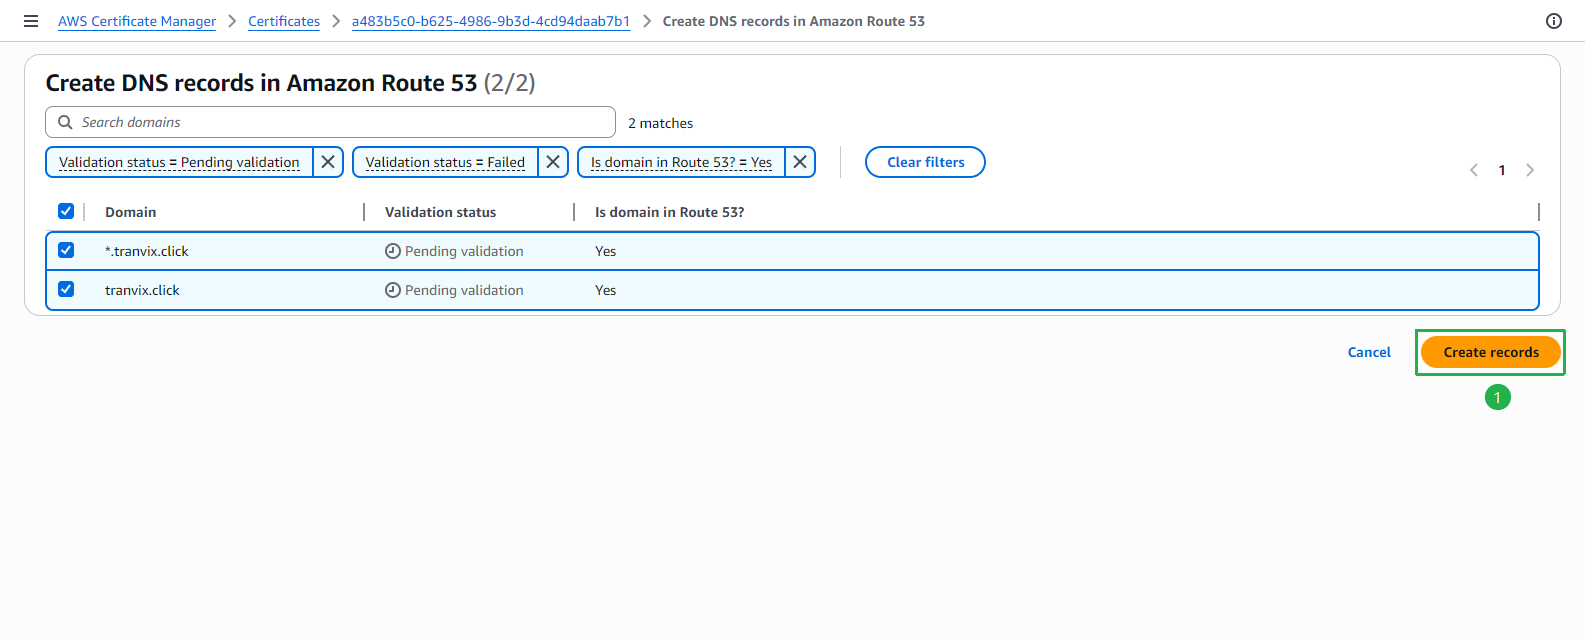
Trên trang Create DNS records in Amazon Route 53, cả 2 domain đều hiển thị Is domain in Route 53? = Yes. Nhấp Create records.
Banner xanh xác nhận Successfully created DNS records trong Route 53. Trạng thái chứng chỉ vẫn là Pending validation trong khi AWS xác minh quyền sở hữu domain.
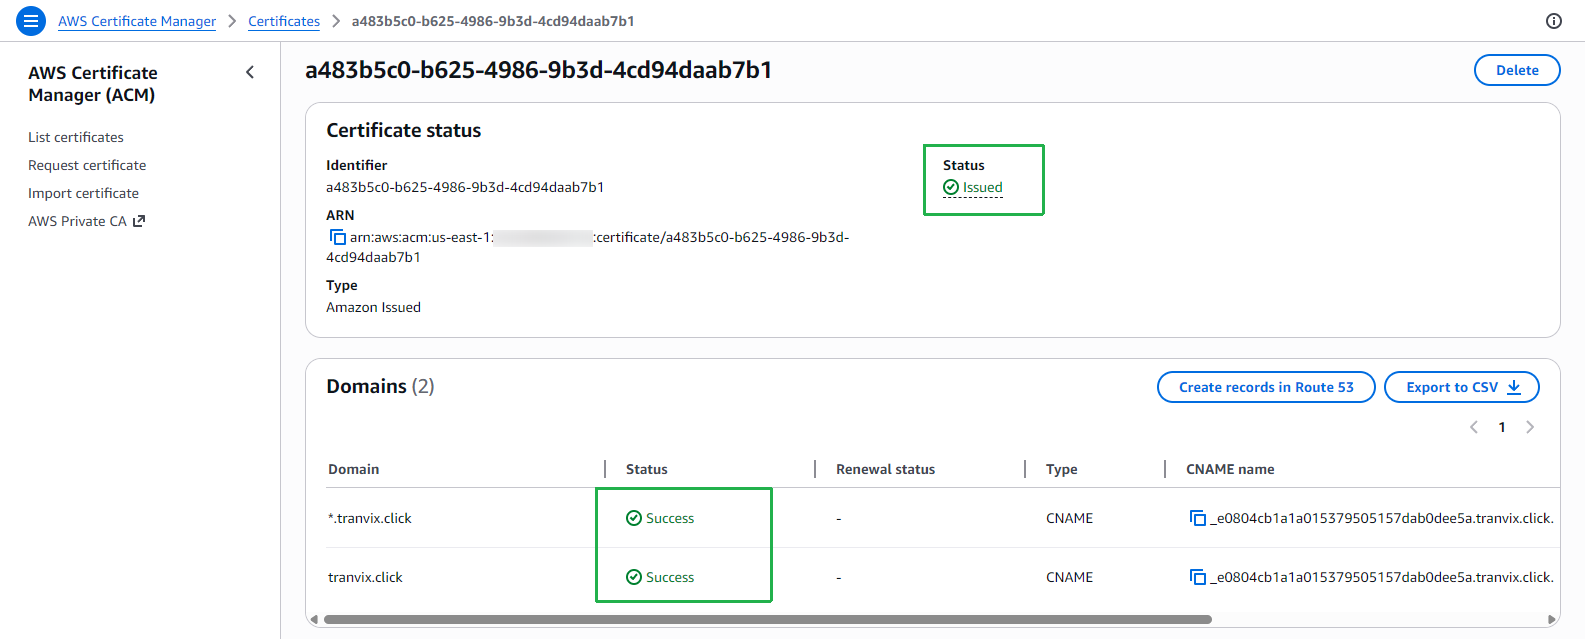
Sau vài phút, refresh lại trang. Trạng thái chứng chỉ sẽ chuyển sang Issued và trạng thái cả 2 domain sẽ hiển thị Success.
Xác thực DNS thường hoàn thành trong 5–30 phút. Nếu Name Servers của domain bạn mới được cập nhật tại nhà cung cấp, quá trình xác thực có thể mất lâu hơn do DNS propagation (lên đến 48 giờ).
Chúng ta đã cấp phát thành công chứng chỉ SSL cho domain. Ở bước tiếp theo, chúng ta sẽ tạo CloudFront distribution và gắn chứng chỉ này để bật HTTPS.